Tietosuojaa Alankomaissa säännellään yleisellä tietosuoja-asetuksella, jota sovelletaan suoraan, ja Alankomaiden GDPR:n täytäntöönpanolailla, joka täyttää asetuksen jäsenvaltioille jättämät valinnanvarat. Valvontaa suorittaa Alankomaiden tietosuojaviranomainen.
Kaikki pyörii kahden kysymyksen ympärillä. Ensinnäkin, onko olemassa laillista perustetta? Artikla 6 luettelee kuusi, ja suostumus on vain yksi niistä. Useimmissa työsuhteisiin ja kaupallisiin tarkoituksiin liittyvissä käsittelyissä oikea peruste on sopimuksen täytäntöönpano, lakisääteisen velvoitteen noudattaminen tai oikeutetut edut, ja suostumuksen valitseminen silloin, kun sitä ei voida antaa vapaaehtoisesti – kuten yleensä työnantajan ja työntekijän välillä – tekee käsittelystä laitonta. Toiseksi, onko käsittely 5 artiklan periaatteiden mukaista: laillisuus, oikeudenmukaisuus ja läpinäkyvyys, käyttötarkoituksen rajoittaminen, tietojen minimointi, tarkkuus, säilytyksen rajoittaminen, eheys ja luottamuksellisuus sekä vastuuvelvollisuus. Erityisiä tietoryhmiä, kuten terveystietoja, voidaan käsitellä vain 9 artiklassa ja täytäntöönpanolaissa säädetyillä lisäperusteilla.
Yksilöillä on täytäntöönpanokelpoisia oikeuksia – oikeus tutustua tietoihin, oikaista ne, poistaa ne, rajoittaa niiden käsittelyä, siirtää ne ja vastustaa niitä – joihin on periaatteessa vastattava kuukauden kuluessa. Organisaation, joka kärsii henkilötietojen tietoturvaloukkauksesta, on ilmoitettava siitä tietosuojaviranomaiselle 72 tunnin kuluessa, jos tietoturvaloukkaus todennäköisesti aiheuttaa riskin yksilöille, ja sen on ilmoitettava kyseisille yksilöille myös, jos riski on korkea. Sakot ovat jopa kaksikymmentä miljoonaa euroa tai neljä prosenttia maailmanlaajuisesta vuotuisesta liikevaihdosta, sen mukaan kumpi on suurempi.
Tässä artikkelissa selitetään kukin näistä velvoitteista vuorollaan ja esitetään, mitä Alankomaihin sijoittautuneella organisaatiolla on oltava käytössään, käsittelyrekisteristä käsittelijöiden kanssa tehtäviin sopimuksiin.
Mikä on yleinen tietosuojalaki ja sen tarkoitus?
Yleinen tietosuojalaki edustaa kattavaa oikeudellista kehystä, jonka tarkoituksena on suojata henkilötietoja ja säännellä, miten organisaatiot keräävät, käsittelevät, tallentavat ja hallinnoivat yksilöllisiä tietoja. Alankomaissa tätä kehystä säännellään ensisijaisesti yleisellä tietosuoja-asetuksella (GDPR) , joka asettaa kriittiset standardit tietosuojalle ja yksityisyyden suojalle eri aloilla.
Tietosuojan keskeiset periaatteet
Yleisen tietosuojalainsäädännön perustavoitteena on antaa yksilöille enemmän hallintaa henkilötietoihinsa samalla asettamalla tiukkoja velvoitteita tällaisia tietoja käsitteleville tahoille. Nämä periaatteet varmistavat, että henkilötietoja käsitellään läpinäkyvästi, turvallisesti ja eettisesti.
Seuraavassa taulukossa on yhteenveto tässä artikkelissa käsitellyistä yleisen tietosuojalainsäädännön keskeisistä periaatteista ja annettu ytimekkäät määritelmät kullekin periaatteelle.
| Periaate | Määritelmä |
|---|---|
| Laillisuus | Tiedot on kerättävä ja käsiteltävä laillisin ja oikeudenmukaisin keinoin |
| Käyttötarkoituksen rajoitus | Henkilötietoja saa kerätä vain tiettyihin, nimenomaisiin ja perusteltuihin tarkoituksiin |
| Tietojen minimointi | Vain välttämättömät henkilötiedot tulisi kerätä ja säilyttää |
| Läpinäkyvyys | Organisaatioiden on viestittävä selkeästi tiedonkeruun tarkoituksista ja käytöstä |
| Turvallisuus | Tietojen suojaamiseksi tietomurroilta ja väärinkäytöksiltä on toteutettava vankkoja toimenpiteitä |
| Vastuullisuus | Organisaatiot ovat vastuussa tietosuojavelvoitteiden noudattamisesta |
| Rekisteröidyn oikeudet | Yksilöillä on taattu oikeus tarkastella, oikaista ja poistaa henkilötietojaan |
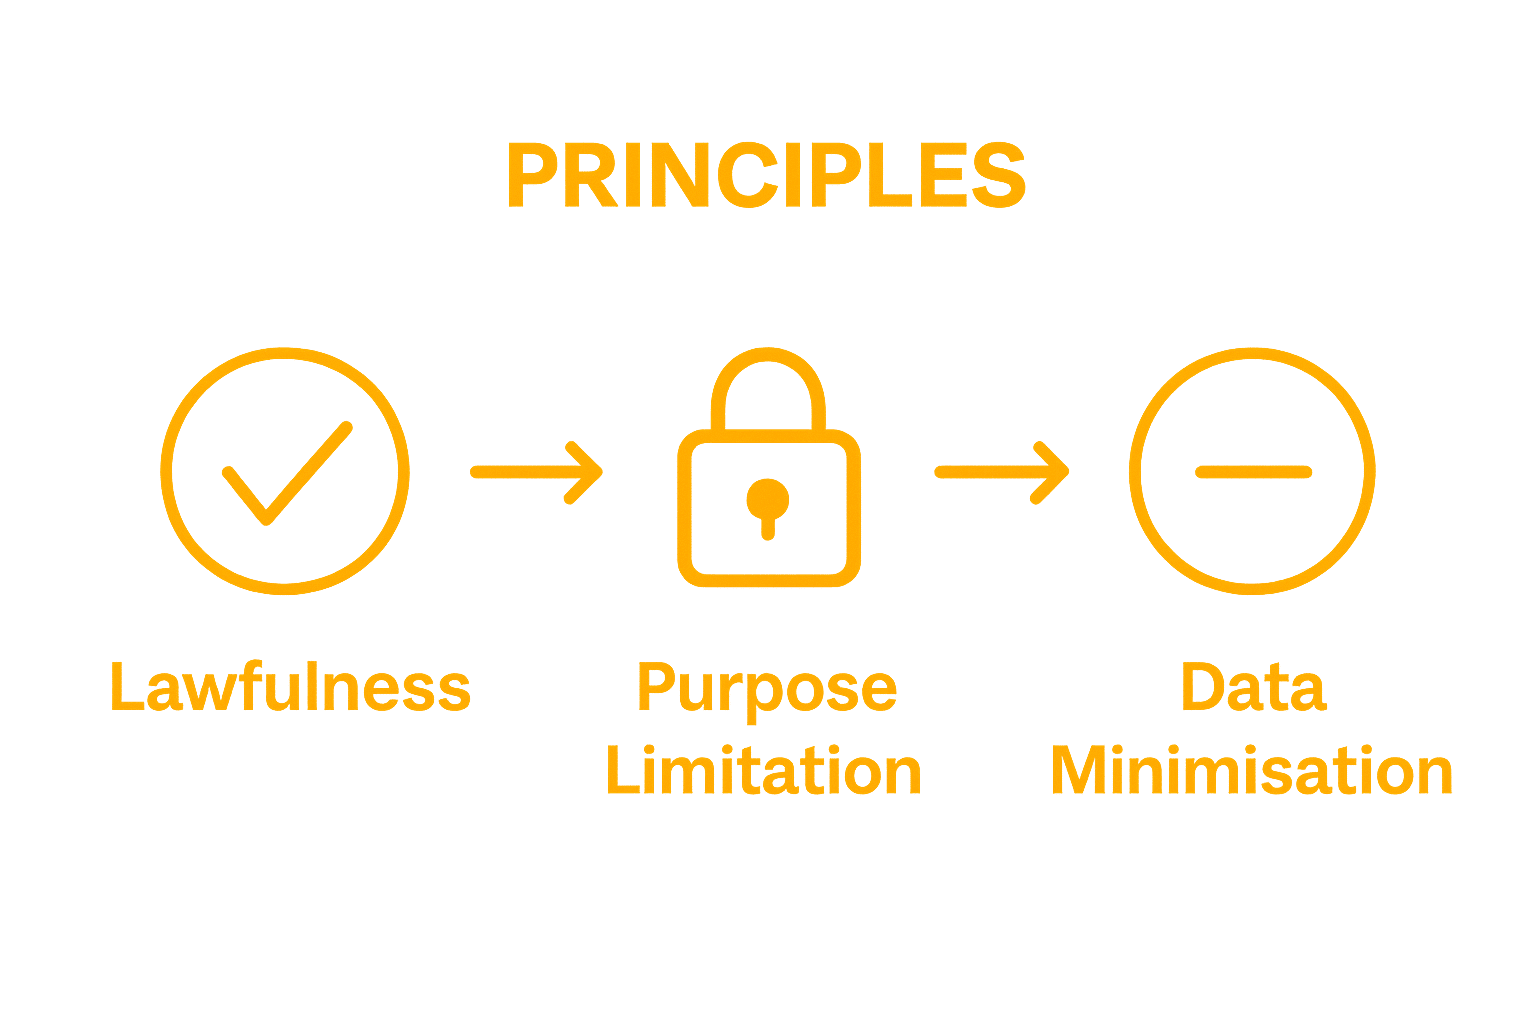
Tietosuojan keskeisiä periaatteita ovat:
- LaillisuusTiedot on kerättävä ja käsiteltävä laillisin ja oikeudenmukaisin keinoin.
- Käyttötarkoituksen rajoitusHenkilötietoja voidaan kerätä vain tiettyihin, nimenomaisiin ja perusteltuihin tarkoituksiin.
- Tietojen minimointiVain välttämättömät henkilötiedot tulisi kerätä ja säilyttää
Laajuus ja sovellus
Yleinen tietosuojalainsäädäntö koskee laajasti useita eri toimialoja, mukaan lukien yritykset, valtion laitokset, voittoa tavoittelemattomat organisaatiot ja kaikki henkilötietoja käsittelevät tahot. Tämä laaja kattavuus varmistaa kattavan suojan yksilöille riippumatta siitä, missä yhteydessä heidän tietojaan käsitellään.
Laki asettaa organisaatioille selkeät ohjeet seuraavista asioista:
- Nimenomaisen suostumuksen hankkiminen tiedonkeruuseen
- Vahvojen turvatoimenpiteiden toteuttaminen tietomurtojen estämiseksi
- Yksilöiden oikeuksien tarjoaminen henkilötietoihinsa tutustumiseen, niiden korjaamiseen ja poistamiseen
Luomalla standardoidun kehyksen yleinen tietosuojalainsäädäntö pyrkii rakentamaan luottamusta yksilöiden ja organisaatioiden välille, edistämään vastuullisia tiedonhallintakäytäntöjä ja suojelemaan samalla perusoikeuksia yksityisyyteen. Tämä oikeudellinen lähestymistapa tunnustaa henkilötietojen kasvavan merkityksen digitaalisella aikakaudella ja pyrkii tasapainottamaan teknologista innovaatiota yksilön yksityisyyden suojan kanssa.
Miksi yleinen tietosuojalaki on sinulle tärkeä?
Yleinen tietosuojalainsäädäntö on tullut kriittisen tärkeäksi yhä digitaalisemmassa maailmassa, jossa henkilötietoja kerätään, käsitellään ja jaetaan jatkuvasti. Yksilöille näiden oikeudellisten kehysten merkityksen ymmärtäminen tarkoittaa perusoikeuksien suojelemista, henkilökohtaisen yksityisyyden säilyttämistä ja arkaluonteisten tietojen mahdollisen väärinkäytön estämistä.
Henkilökohtainen yksityisyys ja hallinta
Nykypäivän yhteenliittyneessä digitaalisessa ekosysteemissä henkilötietosi ovat arvokas voimavara, jota organisaatiot voivat helposti kerätä ja rahoittaa. Tietosuojalainsäädäntö antaa sinulle olennaisia oikeuksia ja antaa sinulle paremman hallinnan henkilötietojesi käytöstä, tallentamisesta ja jakamisesta.
Tärkeimpiä henkilökohtaisia suojatoimia ovat:
- Oikeus tietää, mitä tietoja sinusta kerätään
- Mahdollisuus pyytää henkilötietojesi poistamista
- Suojaus luvattomalta tietojen jakamiselta ja käsittelyltä
Taloudelliset ja turvallisuusvaikutukset
Tietosuojalait eivät koske pelkästään yksityisyyttä, vaan myös mahdollisten taloudellisten vahinkojen ja turvallisuusriskien ehkäisemistä. Organisaatioille, jotka eivät toteuta vankkoja tietosuojatoimenpiteitä, voidaan määrätä merkittäviä taloudellisia seuraamuksia, mikä kannustaa niitä ylläpitämään korkeita tiedonhallinnan ja turvallisuuden standardeja.
Riittämättömän tietosuojan mahdollisia riskejä ovat:
- Henkilöllisyysvarkaudet
- Taloudellinen petos
- Luvaton seuranta ja profilointi
- Henkilötietojen mahdollinen väärinkäyttö kohdennettuun markkinointiin
Digitaaliset oikeudet ja eettiset näkökohdat
Välittömän henkilökohtaisen suojan lisäksi yleinen tietosuojalainsäädäntö edustaa laajempaa sitoutumista yksilön oikeuksien säilyttämiseen digitaalisella aikakaudella. Nämä säännökset varmistavat, että teknologinen kehitys ei tapahdu henkilökohtaisen yksityisyyden ja itsemääräämisoikeuden kustannuksella. Luomalla selkeät ohjeet ja vastuuvelvollisuusmekanismit tietosuojalait luovat läpinäkyvämmän ja luotettavamman digitaalisen ympäristön, jossa yksilöt voivat luottavaisin mielin käyttää digitaalisia palveluita ja samalla säilyttää hallinnan henkilötiedoistaan.
Yleisen tietosuojalainsäädännön ymmärtäminen ja arvostaminen tarkoittaa viime kädessä perusoikeutesi yksityisyyteen tunnustamista yhä monimutkaisemmassa digitaalisessa maisemassa.
Miten yleinen tietosuojalaki suojaa henkilötietoja
Yleinen tietosuojalaki luo kattavan kehyksen henkilötietojen suojaamiseksi jäsenneltyjen mekanismien avulla, jotka suojaavat yksilöiden digitaalista identiteettiä ja estävät luvattoman tietojen käytön. Laki luo vankkoja suojausstrategioita, jotka käsittelevät useita tietoturvan ja yksilön yksityisyyden ulottuvuuksia.
Tiedonkeruu- ja suostumusmekanismit
Tietosuojan perusperiaate on tietoinen suostumus . Organisaatioilla on laillinen velvollisuus hankkia nimenomainen ja selkeä suostumus ennen henkilötietojen keräämistä tai käsittelyä. Tämä tarkoittaa, että yksilöiden on oltava täysin tietoisia siitä, mitä tietoja kerätään, miksi niitä kerätään ja miten niitä käytetään.
Keskeisiä suostumusvaatimuksia ovat:
- Selkeä ja läpinäkyvä viestintä tiedonkeruun tarkoituksista
- Mahdollisuus peruuttaa suostumus milloin tahansa
- Suostumuksen vapaaehtoisen antamisen varmistaminen ilman pakottamista tai piilotettuja ehtoja
Tietoturva- ja käsittelytakeet
Tietosuojalainsäädäntö edellyttää tiukkoja turvallisuusprotokollia henkilötietoja käsitteleville organisaatioille. Teknisiä ja organisatorisia toimenpiteitä on toteutettava luvattoman käytön, tietomurtojen ja arkaluonteisten tietojen mahdollisen väärinkäytön estämiseksi.
Kriittiset tietoturvatoimet kattavat:
- Henkilötietojen salaus tallennuksen ja siirron aikana
- Säännölliset tietoturvatarkastukset ja haavoittuvuusarvioinnit
- Tiukat käyttöoikeusrajoitukset rajoittavat tietojen altistumista valtuutetulle henkilöstölle
Rekisteröityjen oikeudet
Lainsäädäntö antaa yksilöille kattavat oikeudet henkilötietoihinsa. Nämä oikeudet varmistavat, että ihmiset säilyttävät merkittävän hallinnan digitaalisesta identiteetistään ja voivat ryhtyä ennakoiviin toimiin yksityisyytensä suojaamiseksi.
Yksilöille taataan erityistä suojaa, mukaan lukien:
- Oikeus päästä organisaatioiden hallussa oleviin henkilötietoihin
- Oikeus pyytää virheellisten tietojen korjaamista
- Oikeus vaatia henkilötietojen poistamista tietyissä olosuhteissa
Luomalla nämä kattavat suojamekanismit yleinen tietosuojalainsäädäntö luo vankan ekosysteemin, joka asettaa etusijalle yksilön yksityisyyden, edistää läpinäkyvyyttä ja pitää organisaatiot vastuussa vastuullisesta tiedonhallinnasta.
Yleisen tietosuojalainsäädännön keskeiset periaatteet ja käsitteet
Yleinen tietosuojalaki määrittelee kattavan joukon perusperiaatteita, joiden tarkoituksena on varmistaa henkilötietojen vastuullinen ja eettinen käsittely. Nämä periaatteet luovat jäsennellyn lähestymistavan tiedonhallintaan, jossa yksilön oikeudet ja organisaation vastuullisuus asetetaan etusijalle.
Perustavanlaatuiset oikeusperiaatteet
Laillisuus, oikeudenmukaisuus ja läpinäkyvyys ovat tietosuojasäännösten kulmakiviä. Nämä periaatteet edellyttävät, että organisaatiot käsittelevät henkilötietoja laillisin keinoin ja että tiedonkäytöstä viestitään selkeästi ja rehellisesti. Tietojen minimointi on toinen tärkeä käsite, joka edellyttää organisaatioilta vain niiden tarvitsemat tiedot, jotka ovat suoraan yhteydessä niiden määriteltyyn tarkoitukseen.
Keskeisiä perusperiaatteita ovat:
- Tietojen käsittely vain laillisiin ja nimenomaisesti määriteltyihin tarkoituksiin
- Tiedonkeruun läpinäkyvyyden ja yksilöiden ymmärtämyksen varmistaminen
- Tiedonkeruun rajoittaminen siihen, mikä on ehdottoman välttämätöntä
Rekisteröidyn oikeudet ja suoja
Lainsäädäntökehys luo yksilöille kattavat oikeudet ja muuttaa heidät passiivisista subjekteista henkilötietojensa aktiivisiksi hallinnoijiksi. Nämä oikeudet antavat ihmisille mahdollisuuden ymmärtää, hallita ja suojata digitaalista identiteettiään eri yhteyksissä.
Kriittiset yksilönsuojaimet kattavat:
- Oikeus päästä organisaatioiden hallussa oleviin henkilötietoihin
- Oikeus pyytää virheellisten tietojen välitöntä korjaamista
- Oikeus vaatia henkilötietojen täydellistä poistamista
Organisaation vastuuvelvollisuus ja vaatimustenmukaisuus
Yleinen tietosuojalainsäädäntö asettaa organisaatioille merkittävän vastuun vankkojen tietosuojamekanismien toteuttamisesta. Tämä edellyttää kattavien sisäisten käytäntöjen kehittämistä, säännöllisten tietoturva-arviointien suorittamista ja tietojenkäsittelytoimien yksityiskohtaisen dokumentoinnin ylläpitoa.
Organisaatioiden on osoitettava:
- Selkeät tietosuojakäytännöt ja -menettelyt
- Systemaattinen lähestymistapa tietosuojariskien tunnistamiseen ja lieventämiseen
- Sitoutuminen tiedonhallintakäytäntöjen jatkuvaan parantamiseen
Näiden periaatteiden vahvistamisen myötä yleinen tietosuojalainsäädäntö luo tasapainoisen ekosysteemin, joka kunnioittaa yksilön yksityisyyttä ja tarjoaa organisaatioille selkeät ohjeet vastuulliseen tiedonhallintaan.
Yleisen tietosuojalain käytännön sovellukset
Yleinen tietosuojalainsäädäntö soveltaa teoreettisia yksityisyyden suojaa koskevia periaatteita käytännön skenaarioihin eri aloilla ja osoittaa sen kriittisen roolin yksilön oikeuksien suojaamisessa ja tiedonhallinnan sääntelyssä monimutkaisissa digitaalisissa ympäristöissä. Nämä sovellukset tarjoavat konkreettisia esimerkkejä siitä, miten oikeudelliset puitteet suojaavat henkilötietoja arkipäivän tilanteissa.
Terveydenhuolto ja henkilötiedot
Lääketieteelliset laitokset ja terveydenhuollon tarjoajat edustavat keskeistä aluetta, jolla tietosuojalainsäädännöllä on merkittävä rooli. Potilastiedot sisältävät erittäin arkaluonteisia henkilötietoja, jotka vaativat tiukkaa suojaa ja valvottua pääsyä niihin. Sairaaloiden ja lääkäriasemien on otettava käyttöön vankat mekanismit sen varmistamiseksi, että potilastiedot pysyvät luottamuksellisina ja niitä jaetaan vain nimenomaisella suostumuksella tai laillisiin lääketieteellisiin tarkoituksiin.
Keskeisiä terveydenhuollon tietosuojavaatimuksia ovat:
- Sähköisten potilastietojen suojaaminen
- Potilastietojen saatavuuden rajoittaminen
- Nimenomaisen suostumuksen hankkiminen tietojen käsittelyyn
Työllisyys ja ammatilliset kontekstit
Työympäristöt ovat toinen kriittinen areena tietosuojaperiaatteiden toteuttamisessa. Työnantajien on hallittava työntekijöiden henkilötietoja huolellisesti tasapainottaen organisaation tarpeita ja yksilön yksityisyyden suojaa. Tähän sisältyy rekrytointitietojen, suoritustietojen ja henkilökohtaisten yhteystietojen käsittely ehdottoman luottamuksellisesti ja läpinäkyvästi.
Ammattimaiset tietosuojakäytännöt kattavat:
- Työntekijöiden henkilötietojen suojaaminen rekrytoinnin aikana
- Henkilöstötietojen ja suoritusarviointien turvaaminen
- Läpinäkyvien tiedonkeruukäytäntöjen toteuttaminen
Digitaaliset palvelut ja verkkoalustat
Internet-pohjaiset palvelut ja digitaaliset alustat kohtaavat monimutkaisimmat tietosuojahaasteet. Verkkoyritysten on selviydyttävä monimutkaisista vaatimuksista käyttäjätietojen keräämisessä, tallentamisessa ja käsittelyssä . Tähän sisältyy käyttäjärekisteröintien hallinta, käyttäjien vuorovaikutuksen seuranta ja henkilötietojen suojaaminen mahdollisilta tietomurroilta tai luvattomalta käytöltä.
Digitaalisten alustojen on otettava huomioon kriittiset tietosuojaan liittyvät näkökohdat, kuten:
- Läpinäkyvien käyttäjien suostumusmekanismien käyttöönotto
- Selkeän tietosuojakäytäntödokumentaation tarjoaminen
- Käyttäjän hallinnan mahdollistaminen henkilötietojen jakamisessa
Näiden reaalimaailman sovellusten kautta yleinen tietosuojalainsäädäntö osoittaa keskeisen roolinsa tasapainoisen ekosysteemin luomisessa, joka kunnioittaa yksilön yksityisyyttä ja mahdollistaa samalla vastuullisen teknologisen innovoinnin.
Tässä taulukossa esitetään yleisen tietosuojalainsäädännön soveltamisalueet käytännössä sekä kunkin artikkelissa käsitellyn sektorin erityiset tietosuojakäytännöt.
| Sektori | Tietosuojan painopiste | Keskeiset käytännöt |
|---|---|---|
| Terveydenhuolto | Arkaluonteisten potilastietojen suojaaminen | Tietojen suojaaminen, rajoitettu pääsy, suostumus jakamiseen |
| Työllisyys | Työntekijöiden tietojen luottamuksellisuus | Rekrytointitietojen suojaaminen, turvalliset tiedot |
| Digitaaliset palvelut ja alustat | Käyttäjätietojen yksityisyys ja tietojen jakamisen hallinta | Suostumusmekanismit, tietosuojakäytännöt, käyttäjähallinta |
Ota tietosuojasi hallintaasi räätälöidyn oikeudellisen tuen avulla
Oletko epävarma siitä, miten organisaatiosi kerää, käsittelee tai suojaa henkilötietoja Alankomaissa? Yleisen tietosuojalain mukaisten vastuiden hallinta voi olla stressaavaa. Artikkelissa korostettiin suostumuksen , läpinäkyvyyden ja velvollisuutesi suojaamista arkaluonteisia tietoja tärkeyttä. Monet yksityishenkilöt ja yritykset kokevat nämä vaatimukset ylivoimaisiksi, varsinkin kun he kohtaavat teknisen kielen tai yksittäisen virheen seuraukset, kuten sakot tai luottamuksen menetyksen.
Kanssa Law & MoreSinun ei tarvitse selviytyä tietosuojahaasteista yksin. Kokenut tiimimme ymmärtää Alankomaiden ja Euroopan tietosuojalainsäädännön kaikki vivahteet ja tarjoaa selkeitä, räätälöityjä oikeudellisia ratkaisuja yrityksesi ja henkilökohtaisten etujesi suojaamiseksi. Varmista mielenrauhasi ja täytä lakisääteiset vaatimukset luottavaisin mielin. Ota yhteyttä Law & More Varaa aika tai pyydä monikielistä neuvontaa jo tänään. Ota seuraava askel kohti vaatimustenmukaisuutta ja yksityisyyden suojaa nyt.
Usein kysyttyjä kysymyksiä
Mikä on yleinen tietosuojalaki?
Yleinen tietosuojalaki on oikeudellinen kehys, jonka tarkoituksena on suojata henkilötietoja ja säännellä, miten organisaatiot keräävät, käsittelevät, tallentavat ja hallinnoivat yksilöllisiä tietoja. Sitä säännellään pääasiassa yleisen tietosuoja-asetuksen (GDPR) mukaisesti.
Miksi yleinen tietosuojalaki on tärkeä?
Tämä laki on ratkaisevan tärkeä, koska se antaa yksilöille oikeudet henkilötietoihinsa, suojaa heidän yksityisyyttään ja estää arkaluonteisten tietojen mahdollisen väärinkäytön pitäen samalla organisaatiot vastuullisina tiedonhallintakäytännöistään.
Mitä oikeuksia yksilöillä on yleisen tietosuojalain nojalla?
Yksilöillä on oikeuksia, kuten oikeus tutustua omiin henkilötietoihinsa, oikeus pyytää virheellisten tietojen korjaamista ja oikeus vaatia henkilötietojensa poistamista tietyissä olosuhteissa.
Miten organisaatiot varmistavat yleisen tietosuojalain noudattamisen?
Organisaatiot varmistavat vaatimustenmukaisuuden ottamalla käyttöön vankat tietosuojakäytännöt, ylläpitämällä dokumentaatiota tietojenkäsittelytoimista, suorittamalla säännöllisiä turvallisuusarviointeja ja hankkimalla nimenomaisen suostumuksen ennen henkilötietojen keräämistä.